Guadalupe Taddei: Ramírez Cuéllar pide investigación
Guadalupe Taddei renunció al INE y Ramírez Cuéllar exigió investigar posibles irregularidades en contrataciones durante su gestión.
Detectan 319 extensiones maliciosas de Chrome con 13.4 millones de instalaciones acumuladas que redirigen búsquedas mediante servidores externos.
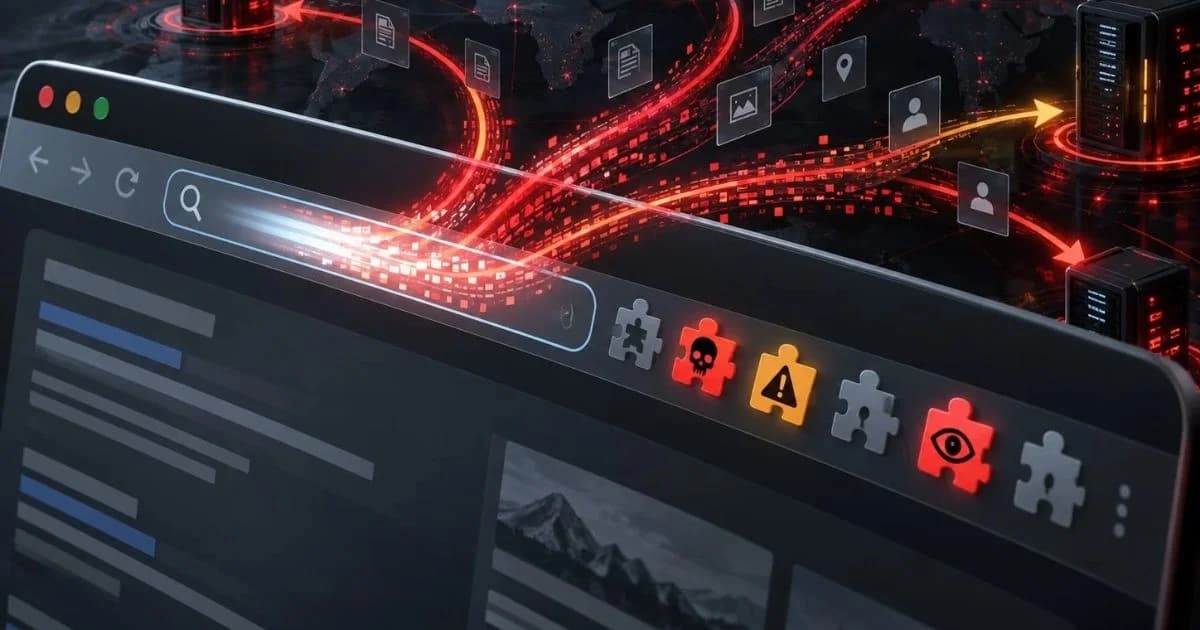
Una investigación de la firma de seguridad Socket detectó 319 extensiones maliciosas de Chrome vinculadas con unos 13.4 millones de instalaciones acumuladas a lo largo de una década. Los complementos, promocionados como convertidores de PDF, buscadores de manuales y herramientas de navegación, podían modificar el motor de búsqueda predeterminado sin que el usuario advirtiera el alcance del cambio. Las consultas pasaban entonces por servidores manejados por los operadores antes de llegar a servicios conocidos como Bing o Yahoo. El hallazgo, publicado el 29 de octubre de 2026 por el investigador John Tuckner, documenta una práctica de secuestro del tráfico de búsqueda que combina incentivos publicitarios con riesgos de privacidad y seguridad.
Los investigadores describieron complementos capaces de utilizar la configuración nativa del navegador para reemplazar el proveedor de búsqueda. En algunos casos, esta conducta requería poco código: bastaba con declarar una modificación en el manifiesto de la extensión.
Cuando el usuario escribía una consulta en la barra del navegador, la solicitud podía viajar primero a un servidor intermediario controlado por los operadores. Ese servidor decidía la ruta y remitía la búsqueda hacia otros resultados, con frecuencia en Yahoo o Bing.
La investigación también identificó identificadores de socios comerciales destinados a acreditar tráfico y generar ingresos por referencias. Esta explicación no implica que los buscadores finales participaran necesariamente en la instalación de los complementos.
El informe de Socket amplió un análisis anterior: a las 57 extensiones identificadas inicialmente se sumaron otras 264. El conjunto alcanzó 319 complementos y un registro aproximado de 13.4 millones de instalaciones históricas, según los investigadores.
La cifra de instalaciones no debe interpretarse como 13.4 millones de personas afectadas simultáneamente. Corresponde a la suma reportada durante un periodo prolongado y no constituye un censo comprobado de usuarios activos.
Entre las familias investigadas figuran herramientas que prometían búsqueda segura, conversiones de documentos, acceso a manuales o búsquedas con inteligencia artificial. La utilidad aparente de estos productos facilitaba su promoción mediante anuncios y enlaces directos.
El riesgo confirmado consiste en que una consulta pasa por infraestructura de terceros antes de alcanzar el destino esperado. Esto ofrece a sus operadores la posibilidad de observar búsquedas y modificar rutas, incluso si los resultados finales parecen provenir de servicios legítimos.
Socket advirtió que un operador podría modificar el destino de esas rutas sin actualizar la extensión instalada. La posibilidad de conducir tráfico hacia phishing o descargas peligrosas es un riesgo señalado por los investigadores, no evidencia de que todas las extensiones ya lo hubieran hecho.
En ese contexto, las extensiones maliciosas de Chrome no requieren necesariamente robar contraseñas para causar un problema: alterar la experiencia de búsqueda y recopilar información sobre intereses o consultas ya supone una afectación a la confianza del usuario.
Quien utilice Chrome puede abrir el administrador de extensiones desde el menú del navegador o escribiendo chrome://extensions en la barra de direcciones. Conviene identificar complementos desconocidos, innecesarios o instalados a partir de anuncios de procedencia dudosa.
También es recomendable verificar el motor de búsqueda predeterminado, revisar las autorizaciones concedidas y contrastar el nombre del editor con la fuente oficial de cada herramienta. Si se detecta un cambio no solicitado, se debe eliminar el complemento sospechoso y comprobar nuevamente la configuración.
Para evaluar una extensión concreta, el informe original de Socket ofrece una relación de identificadores y hallazgos técnicos. La ausencia de una extensión en la tienda no significa por sí sola que haya sido desinstalada de todas las computadoras donde se utilizó.
La campaña expone una limitación de los controles habituales: una extensión presentada como herramienta cotidiana puede aprovechar funciones permitidas del navegador de una manera que resulta poco transparente para quien la instala.
BleepingComputer reportó que gran parte de los complementos identificados había sido retirada de la tienda para cuando se difundieron los resultados. Eso reduce su distribución pública, pero no permite afirmar que el problema haya desaparecido por completo.
La verificación del desarrollador, los permisos y el comportamiento real de cada complemento sigue siendo una medida de prevención útil, junto con mantener el navegador actualizado y evitar instalaciones innecesarias.
El hallazgo de Socket muestra cómo una función legítima de personalización puede emplearse para monetizar búsquedas ajenas y abrir nuevas exposiciones de privacidad. La evaluación futura dependerá de la eliminación efectiva de los complementos, del comportamiento de sus operadores y de la capacidad de detectar campañas similares antes de que acumulen millones de instalaciones.
Guadalupe Taddei renunció al INE y Ramírez Cuéllar exigió investigar posibles irregularidades en contrataciones durante su gestión.
Alfonso Ramírez Cuéllar exige investigar la “estafa regia” tras reportes de la ASF sobre presuntas transferencias de recursos en Nuevo León.
Cuauhtémoc Cárdenas recibió un homenaje de cuerpo presente en Bellas Artes; Sheinbaum propuso llevar sus restos a la Rotonda de las Personas Ilustres.